Community
    • Categories
    • Recent
    • Popular
    • Users
    • Search
    • Register
    • Login
    1. Home
    2. Popular
    Log in to post
    • All Time
    • Day
    • Week
    • Month
    • All Topics
    • New Topics
    • Watched Topics
    • Unreplied Topics

    • All categories
    • J

      vertikaler Einbau via API

      Watching Ignoring Scheduled Pinned Locked Moved Allgemein
      6
      0 Votes
      6 Posts
      85 Views
      J
      @Michael-Huhn Da soll mal einer drauf kommen Ja, jetzt funktioniert es. Besten Dank! Bei mir funktioniert es übrigens auch, wenn ich parent und die anderen Daten in zwei getrennten Aufrufen setze, die PDUs werden in der GUI korrekt angezeigt. Aber ich behalte mal im Hinterkopf, bei PDUs ggf. eine Ausnahme einzubauen. Das unterschiedliche Verhalten zu Patchpanels bezüglich des Überschreibens bereits vorhandener Werte bleibt allerdings, aber da muss ich mir dann wohl was ausdenken. Oder das wäre einen RfE oder Bug-Report wert...
    • L

      cmdb.category.update in Kontaktzuweisung

      Watching Ignoring Scheduled Pinned Locked Moved Allgemein
      3
      0 Votes
      3 Posts
      248 Views
      L
      Hallo @cherif Danke! Das funktioniert so!
    • T

      Import bestimmter LDAP Benutzer

      Watching Ignoring Scheduled Pinned Locked Moved Allgemein
      2
      0 Votes
      2 Posts
      151 Views
      N
      Hallo @TheBob1, wenn du einschränken möchtest, welche Benutzer importiert werden sollen, musst du dies in der LDAP-Server Konfiguration in der GUI unter Verwaltung -> Import und Schnittstellen -> LDAP -> Server vornehmen. Ich denke dieser Artikel aus der i-doit KB sollte deine Fragen beantworten: https://kb.i-doit.com/de/benutzerauthentifizierung-und-verwaltung/ldap-verzeichnis/so-werden-benutzer-und-gruppen-aus-dem-ad-ldap-importiert.html#import-von-benutzern-mit-bestimmten-attributen VG Nico
    • cherifC

      ADFS (Active Directory)

      Watching Ignoring Scheduled Pinned Locked Moved Entwicklung
      2
      2
      0 Votes
      2 Posts
      109 Views
      Michael HuhnM
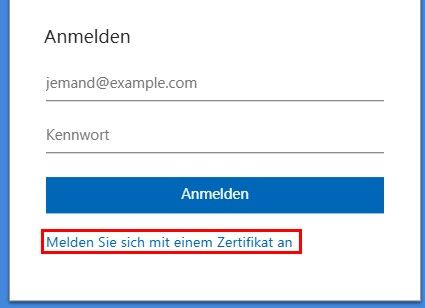
      @cherif i-doit prüft bei SSO selbst kein Zertifikat. Die Anmeldung findet vor i-doit statt, in der KB-Anleitung über ADFS und das Apache-Modul mod_auth_mellon. i-doit übernimmt nur den Benutzernamen, den der Webserver danach weitergibt. Die Zertifikatsanmeldung richten Sie deshalb nicht in i-doit ein, sondern dort, wo die Anmeldung stattfindet, bei Ihnen also in ADFS. Wichtig ist, dass bei der Anmeldung per Zertifikat derselbe Benutzername bei i-doit ankommt wie bei der Passwortanmeldung. Findet i-doit zu diesem Namen keinen Benutzer, zeigt die Anmeldeseite den Text „Single-Sign-On user could not be found in i-doit! Login manually.“ Woran scheitert die Anmeldung bei Ihnen genau: Erscheint dieser Text in i-doit, oder kommt schon vorher eine Fehlermeldung von ADFS? Anleitung zu ADFS mit i-doit: https://kb.i-doit.com/de/benutzerauthentifizierung-und-verwaltung/sso-vergleich/saml/adfs-saml.html
    • B

      Verknüpfung von SIM-Karten (Haupt- und Nebenkarten)

      Watching Ignoring Scheduled Pinned Locked Moved Betrieb
      3
      0 Votes
      3 Posts
      195 Views
      Michael HuhnM
      @bhinterland wenn Haupt- und Nebenkarten zum selben Vertrag gehören, könnt ihr sie als Einträge in einem gemeinsamen Objekt vom Typ SIM-Karte anlegen: In der Kategorie SIM hinterlegt ihr die Vertragsdaten, z. B. die Telefonnummer. In der Kategorie Karten legt ihr über Neu je Karte einen Eintrag an, z. B. mit dem Titel „Hauptkarte“ und „Nebenkarte 1“, jeweils mit Kartennummer, Pin und PUK. In jedem Eintrag wählt ihr unter verknüpftes Mobiltelefon das Gerät, in dem die Karte steckt. Das SIM-Objekt zeigt dann alle Karten des Vertrags. Am jeweiligen Mobiltelefon erscheint in der Kategorie Zugewiesene SIM-Karten nur die eigene Karte mit SIM-Objekt und Kartentitel, die übrigen Karten seht ihr am SIM-Objekt. In der Standardkonfiguration lassen sich als Gerät nur Objekte vom Typ Mobiltelefon auswählen.